Agências federais investigam ciberataques contra a infraestrutura hídrica dos EUA
Autoridades federais estão investigando uma série crescente de intrusões cibernéticas contra sistemas públicos de água em vários estados, após alertas relativos a grupos de ameaças estrangeiros.
The Global Wire Newsroom ·
Link preview · horizonglobalnews.com
Agências federais investigam ciberataques contra a infraestrutura hídrica dos EUA
Autoridades federais estão investigando uma série crescente de intrusões cibernéticas contra sistemas públicos de água em vários estados, após alertas relativos a grupos de ameaças estrangeiros.
Este artigo foi traduzido automaticamente pela IA da nossa redação a partir do original em inglês. Ler em inglês
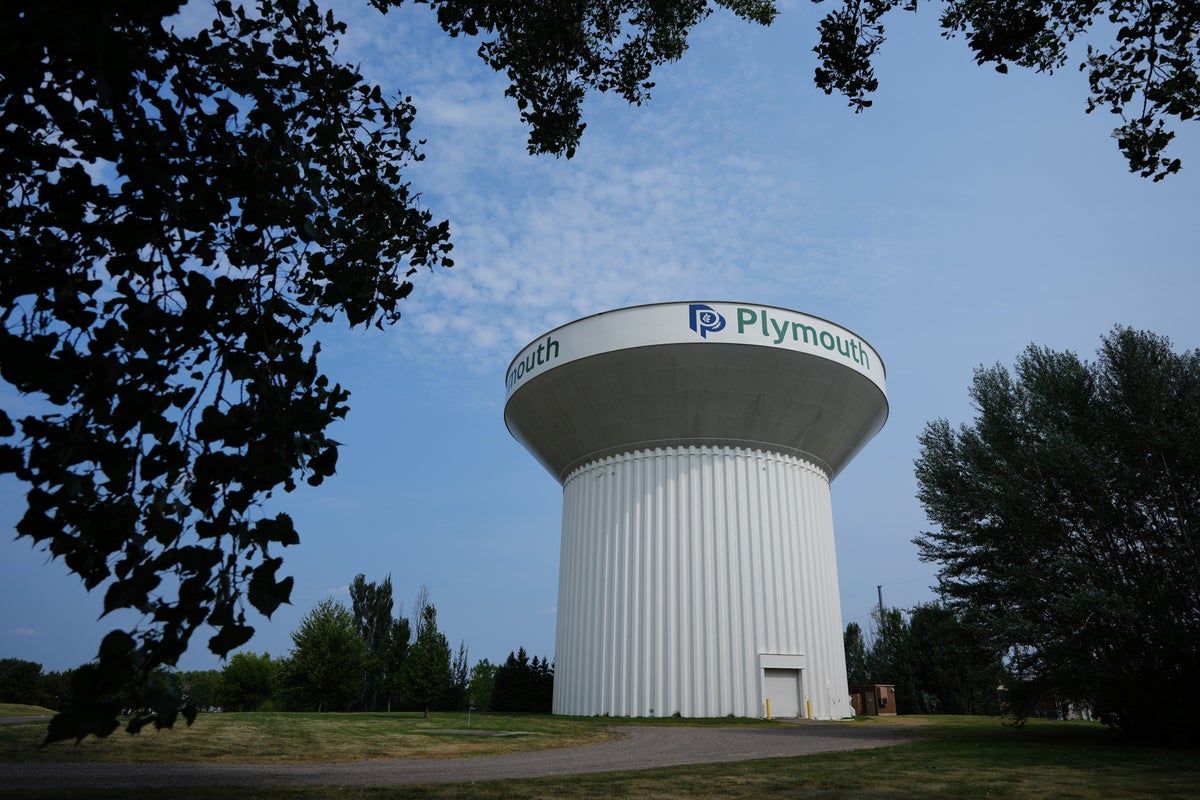
Agências federais de aplicação da lei estão investigando ativamente uma série crescente de incidentes cibernéticos direcionados a instalações públicas de água em vários estados do país, de acordo com reportagem de Michael Casey.
O Federal Bureau of Investigation continua a examinar as intrusões, trabalhando para identificar as entidades específicas responsáveis por invadir as redes operacionais digitais das empresas públicas de saneamento do país. Embora autoridades federais não tenham atribuído formalmente a responsabilidade definitiva pela totalidade das violações recentes, os incidentes coincidem com sucessivos alertas de agências de inteligência e segurança cibernética dos EUA sobre agentes de ameaças iranianos direcionados ativamente a sistemas de controle industrial no setor de obras públicas.
## Alcance dos Incidentes Recentes
A onda mais recente de atividade cibernética reflete um padrão crescente de ameaças digitais direcionadas à infraestrutura nacional crítica, segundo reportagem de Michael Casey. Operadores de serviços públicos em múltiplas jurisdições relataram acesso não autorizado a redes, interrupções no sistema ou tentativas de varredura e exploração direcionadas à sua infraestrutura operacional.
Quando ocorrem incidentes cibernéticos no setor hídrico, o FBI lidera a resposta criminal e de contrainteligência do governo federal, coordenando com a Cybersecurity and Infrastructure Security Agency para realizar perícia digital, analisar vetores de ataque e ajudar as empresas afetadas a isolar sistemas comprometidos. O objetivo principal dessas investigações em andamento é determinar se as intrusões representam campanhas coordenadas de unidades de ciberespionagem patrocinadas por Estados ou atores oportunistas independentes tentando explorar vulnerabilidades conhecidas.
## Ameaças à Tecnologia Operacional
Instalações de tratamento de água e efluentes dependem fortemente de sistemas de controle industrial, incluindo sistemas de Controle Supervisório e Aquisição de Dados (SCADA) e Controladores Lógicos Programáveis, para monitorar e gerenciar operações físicas. Esses sistemas automatizados controlam processos críticos, como níveis de tratamento químico, gerenciamento de pressão da água, posições de válvulas e bombeamento de distribuição.
Diferente das redes tradicionais de TI que processam dados administrativos e transações financeiras, a Tecnologia Operacional gerencia diretamente a infraestrutura física. O comprometimento desses sistemas pode permitir que operadores não autorizados alterem rotinas de dosagem química, desativem bombas ou ocultem telas de controle administrativo. Historicamente, muitos sistemas de água dependiam do isolamento físico de redes externas para evitar acessos não autorizados. No entanto, à medida que as empresas se modernizam, muitas conectaram sua tecnologia operacional diretamente a portais voltados para a internet ou softwares de monitoramento remoto para permitir acesso administrativo externo, expondo inadvertidamente dispositivos de controle a redes globais de varredura.
## Atividade Cibernética Estrangeira e Contexto Tático
A investigação em andamento do FBI segue um período de maior preocupação oficial em relação a agentes de ameaças estrangeiros, especificamente grupos cibernéticos patrocinados pelo Estado iraniano. Alertas federais de segurança cibernética emitidos nos últimos meses destacaram campanhas concertadas de grupos de ameaças persistentes avançadas afiliados ao Corpo da Guarda Revolucionária Islâmica do Irã direcionadas a componentes de infraestrutura crítica.
Agências de segurança cibernética observaram que operadores alinhados ao Irã frequentemente visam marcas específicas de controladores e dispositivos industriais deixados acessíveis na internet pública com credenciais fracas. Em alertas anteriores, autoridades federais advertiram que agentes de ameaças varreram sistematicamente a internet em busca de interfaces homem-máquina e equipamentos de controle industrial expostos, utilizando frequentemente senhas padrão de gerenciamento para alterar monitores de dispositivos ou desativar operações municipais. Embora os investigadores não tenham finalizado publicamente a atribuição para cada empresa recentemente afetada, as metodologias observadas em vários incidentes recentes assemelham-se fortemente às táticas, técnicas e procedimentos atribuídos anteriormente a grupos iranianos.
## Vulnerabilidades Estruturais em Serviços Públicos
O setor de água e efluentes dos EUA compreende cerca de 15.000 sistemas de água potável e 16.000 instalações de tratamento de efluentes, cuja vasta maioria é gerida por governos municipais locais ou pequenos distritos públicos de saneamento. Essa extrema fragmentação cria desafios defensivos únicos em todo o país.
Muitas empresas municipais de pequeno e médio porte operam sob severas restrições orçamentárias e carecem de pessoal dedicado à segurança cibernética. A tecnologia operacional nessas instalações costuma ser mantida por engenheiros de fábrica ou empreiteiros terceirizados que podem priorizar o tempo de atividade do sistema e a segurança física em detrimento dos protocolos de segurança digital. Consequentemente, muitas instalações sofrem de deficiências comuns de higiene cibernética, incluindo vulnerabilidades de software sem correção, autenticação remota de fator único e equipamentos legados que não suportam atualizações modernas de segurança.
## Política Federal e Supervisão Regulatória
Em resposta aos elevados riscos cibernéticos em setores de infraestrutura crítica, reguladores e agências de segurança federais têm buscado aprimorar as exigências de segurança cibernética para sistemas públicos de água. A Environmental Protection Agency, que possui a principal autoridade estatutária federal sobre a segurança da água potável sob a Safe Drinking Water Act, tem trabalhado ao lado da CISA para incentivar as empresas de saneamento a incorporar avaliações de segurança cibernética em suas avaliações periódicas obrigatórias de segurança.
No entanto, os esforços para estabelecer normas federais vinculantes de segurança cibernética para instalações municipais de água enfrentaram obstáculos regulatórios, jurídicos e operacionais. Diversas autoridades estaduais e associações do setor de água contestaram anteriormente tentativas federais de exigir procedimentos específicos de auditoria cibernética, argumentando que as empresas locais necessitam de financiamento federal e suporte técnico, e não de exigências administrativas, para alcançar a conformidade. Em resposta, a CISA tem se concentrado em oferecer varreduras gratuitas de vulnerabilidades, assistência na resposta a incidentes e metas voluntárias de desempenho em segurança cibernética adaptadas a operadores de infraestrutura de pequena escala.
## Recomendações Defensivas e Remediação
Para proteger as redes de água contra sondagens contínuas e tentativas ativas de intrusão, agências federais de defesa cibernética recomendam que as empresas públicas de saneamento adotem estratégias fundamentais de defesa em profundidade. Diretrizes de segurança exortam os operadores a realizar auditorias imediatas em todos os dispositivos de controle voltados para a internet, desconectar redes industriais da internet pública sempre que viável e exigir autenticação de múltiplos fatores para todo acesso administrativo remoto.
Além disso, especialistas em segurança cibernética enfatizam a importância de reter capacidades operacionais manuais. Ao manter mecanismos de sobreposição física e equipamentos de monitoramento analógico, os operadores de plantas podem garantir que os padrões de segurança da água potável e as funções básicas de distribuição permaneçam intactos mesmo se as redes de controle digital sofrerem uma perda total de disponibilidade.
## O Que Vem a Seguir
Enquanto o FBI dá continuidade à sua investigação nacional sobre as violações, autoridades cibernéticas federais mantêm comunicação ativa com comissões estaduais de serviços públicos e lideranças de distritos locais de água para disseminar inteligência de ameaças em tempo real e padrões de indicadores. Departamentos de obras públicas estão sendo incentivados a relatar qualquer comportamento anômalo de dispositivos ou tentativas de acesso não autorizado imediatamente aos centros de resposta federais.
Espera-se que o alcance crescente desses incidentes intensifique os debates legislativos em Washington sobre o financiamento federal para a proteção de infraestruturas críticas, exigências de resiliência cibernética e potenciais programas de assistência técnica projetados para proteger empresas públicas locais contra grupos sofisticados de ameaças cibernéticas de Estados estrangeiros.
Esta reportagem é baseada na cobertura original publicada por Michael Casey.
Fonte: Michael Casey