Les agences fédérales enquêtent sur des cyberattaques ciblant les infrastructures d'eau américaines
Les autorités fédérales enquêtent sur une série croissante d'intrusions informatiques visant des réseaux d'eau publics dans plusieurs États, suite à des avertissements concernant des groupes de menace étrangers.
The Global Wire Newsroom ·
Link preview · horizonglobalnews.com
Les agences fédérales enquêtent sur des cyberattaques ciblant les infrastructures d'eau américaines
Les autorités fédérales enquêtent sur une série croissante d'intrusions informatiques visant des réseaux d'eau publics dans plusieurs États, suite à des avertissements concernant des groupes de menace étrangers.
Cet article a été traduit automatiquement par l'IA de notre rédaction depuis l'original en anglais. Lire en anglais
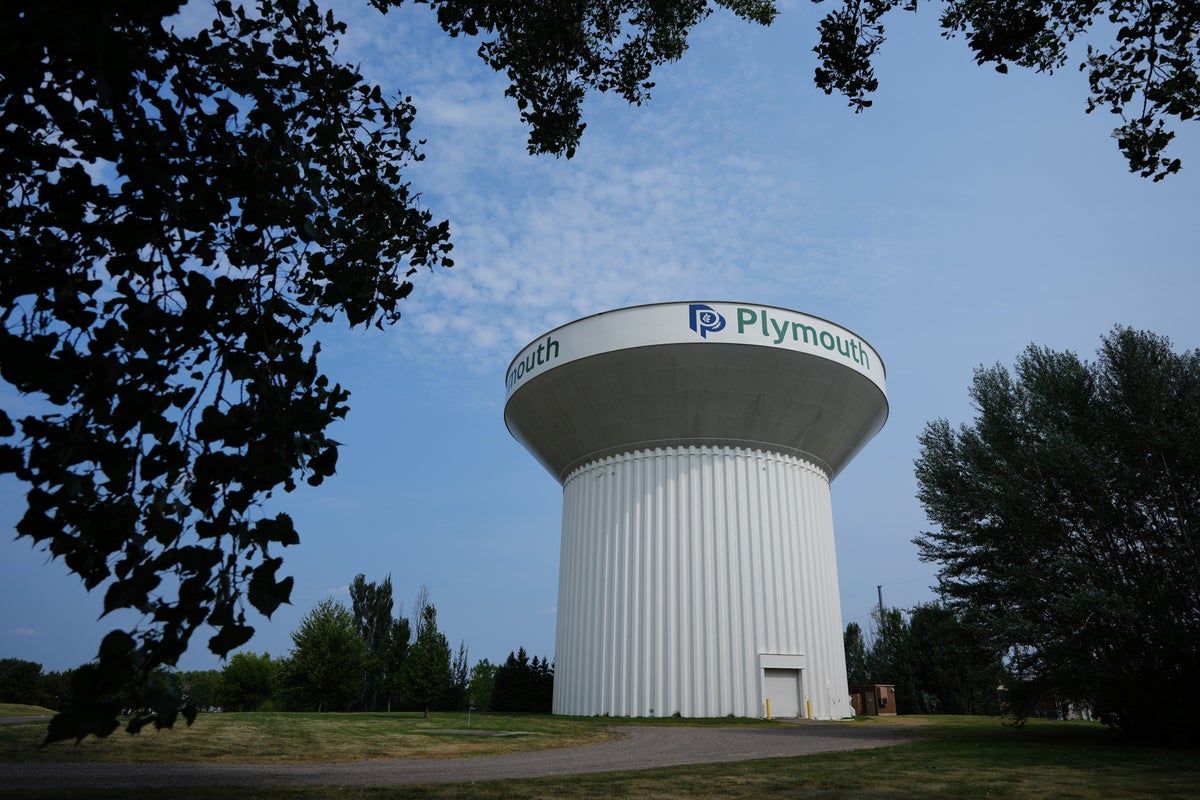
Les agences fédérales d'application de la loi enquêtent activement sur une série croissante d'incidents informatiques ciblant des installations publiques d'eau dans plusieurs États à travers le pays, selon des informations rapportées par Michael Casey.
Le Federal Bureau of Investigation continue d'examiner ces intrusions, s'efforçant d'identifier les entités spécifiques responsables de la pénétration dans les réseaux opérationnels numériques des services d'eau nationaux. Bien que les responsables fédéraux n'aient pas formellement attribué de responsabilité définitive pour l'ensemble des récentes violations, ces incidents coïncident avec des avertissements répétés des services de renseignement et des agences de cybersécurité américains concernant des acteurs de menace iraniens ciblant activement les systèmes de contrôle industriel du secteur des travaux publics.
## Étendue des récents incidents
La dernière vague d'activités cybernétiques reflète un schéma croissant de menaces numériques dirigées contre les infrastructures nationales critiques, selon des informations rapportées par Michael Casey. Des exploitants de services publics dans plusieurs juridictions ont signalé des accès non autorisés au réseau, des perturbations du système ou des tentatives de détection et d'exploitation de vulnérabilités ciblant leurs infrastructures opérationnelles.
Lorsque des incidents cybernétiques surviennent dans le secteur de l'eau, le FBI dirige la réponse pénale et de contre-renseignement du gouvernement fédéral, en coordination avec la Cybersecurity and Infrastructure Security Agency afin de réaliser des analyses criminalistiques numériques, d'analyser les vecteurs d'attaque et d'aider les services touchés à isoler les systèmes compromis. Le principal objectif de ces enquêtes en cours est de déterminer si ces intrusions représentent des campagnes coordonnées menées par des unités de cyberespionnage soutenues par des États ou par des acteurs opportunistes indépendants cherchant à exploiter des vulnérabilités connues.
## Menaces pesant sur les technologies opérationnelles
Les installations de traitement de l'eau potable et des eaux usées s'appuient fortement sur des systèmes de contrôle industriel, notamment des systèmes Supervisory Control and Data Acquisition et des automates programmables industriels (Programmable Logic Controllers), pour surveiller et gérer les opérations physiques. Ces systèmes automatisés contrôlent des processus critiques tels que les niveaux de traitement chimique, la gestion de la pression de l'eau, la position des vannes et le pompage de distribution.
Contrairement aux réseaux informatiques conventionnels qui traitent les données administratives et les transactions financières, les technologies opérationnelles gèrent directement les infrastructures physiques. Une compromission de ces systèmes peut permettre à des opérateurs non autorisés de modifier les routines de dosage chimique, de désactiver des pompes ou d'obscurcir les écrans de contrôle administratif. Historiquement, de nombreux réseaux d'eau s'appuyaient sur un isolement physique par rapport aux réseaux externes pour empêcher tout accès non autorisé. Cependant, à mesure que les services publics se modernisent, beaucoup ont connecté leurs technologies opérationnelles directement à des portails accessibles par Internet ou à des logiciels de surveillance à distance pour permettre un accès administratif hors site, exposant par inadvertance les dispositifs de contrôle aux réseaux mondiaux de balayage.
## Activité cybernétique étrangère et contexte tactique
L'enquête en cours du FBI fait suite à une période d'inquiétude officielle accrue concernant des acteurs de menace étrangers, en particulier des groupes cybernétiques parrainés par l'État iranien. Les avis de cybersécurité fédéraux publiés ces derniers mois ont mis en évidence des campagnes concertées menées par des groupes de menace permanente avancée affiliés au Corps des Gardiens de la révolution islamique iranien, ciblant des composants d'infrastructures critiques.
Les agences de cybersécurité ont noté que les opérateurs alignés sur l'Iran ciblent fréquemment des contrôleurs de marque spécifiques et des dispositifs industriels laissés accessibles sur l'Internet public avec des identifiants faibles. Dans des avis antérieurs, les autorités fédérales avaient averti que des acteurs de menace avaient systématiquement balayé Internet à la recherche d'interfaces homme-machine et d'équipements de contrôle industriel exposés, utilisant souvent des mots de passe d'administration par défaut pour modifier les affichages des appareils ou paralyser les opérations municipales. Bien que les enquêteurs n'aient pas publiquement finalisé l'attribution pour chaque service touché récemment, les méthodologies observées lors de plusieurs incidents récents ressemblent étroitement aux tactiques, techniques et procédures précédemment attribuées aux groupes iraniens.
## Vulnérabilités structurelles dans les services publics
Le secteur américain de l'eau et des eaux usées comprend environ 15,000 réseaux d'eau potable et 16,000 installations de traitement des eaux usées, dont la grande majorité est gérée par des municipalités locales ou de petits districts de services publics. Cette extrême fragmentation crée des défis défensifs uniques à travers le pays.
De nombreux services publics municipaux de petite et moyenne taille fonctionnent avec de sévères contraintes budgétaires et manquent de personnel dédié à la cybersécurité. Les technologies opérationnelles au sein de ces installations sont souvent entretenues par des ingénieurs d'usine ou des prestataires tiers qui peuvent accorder la priorité à la disponibilité des systèmes et à la sécurité physique plutôt qu'aux protocoles de sécurité numérique. En conséquence, de nombreuses installations souffrent de lacunes courantes en matière d'hygiène informatique, notamment des vulnérabilités logicielles non corrigées, une authentification distante à facteur unique et des équipements obsolètes ne pouvant pas prendre en charge les mises à jour de sécurité modernes.
## Politique fédérale et contrôle réglementaire
En réponse à l'élévation des risques cybernétiques dans les secteurs des infrastructures critiques, les régulateurs fédéraux et les agences de sécurité ont cherché à renforcer les exigences de cybersécurité pour les réseaux publics d'eau. L'Environmental Protection Agency, qui détient la principale autorité légale fédérale sur la sécurité de l'eau potable en vertu du Safe Drinking Water Act, a travaillé aux côtés de la CISA pour encourager les services publics à intégrer des évaluations de la cybersécurité dans leurs évaluations périodiques obligatoires de sécurité.
Cependant, les efforts visant à établir des normes fédérales contraignantes en matière de cybersécurité pour les installations d'eau municipales se sont heurtés à des obstacles réglementaires, juridiques et opérationnels. Plusieurs responsables d'États et associations de l'industrie de l'eau ont contesté par le passé les tentatives fédérales d'imposer des procédures d'audit informatique spécifiques, faisant valoir que les services publics locaux ont besoin de financements fédéraux et de soutien technique plutôt que de mandats administratifs pour se conformer. En réponse, la CISA s'est efforcée de proposer des analyses gratuites de vulnérabilité, une assistance à la réponse aux incidents et des objectifs volontaires de performance en matière de cybersécurité adaptés aux exploitants d'infrastructures de petite taille.
## Recommandations défensives et remédiation
Pour protéger les réseaux d'eau contre les tentatives de détection en cours et d'intrusion active, les agences fédérales de cyberdéfense recommandent aux services publics d'adopter des stratégies fondamentales de défense en profondeur. Les directives de sécurité incitent les exploitants à effectuer des audits immédiats de tous les dispositifs de contrôle reliés à Internet, à déconnecter les réseaux industriels de l'Internet public dans la mesure du possible et à exiger une authentification multifacteur pour tout accès administratif à distance.
En outre, les experts en cybersécurité soulignent l'importance de conserver des capacités opérationnelles manuelles. En maintenant des mécanismes de neutralisation physique et des équipements de surveillance analogiques, les exploitants d'usines peuvent garantir que les normes d'eau potable et les fonctions de distribution de base restent intactes, même si les réseaux de contrôle numériques subissent une perte totale de disponibilité.
## Prochaines étapes
Alors que le FBI poursuit son enquête nationale sur les intrusions, les autorités cybernétiques fédérales maintiennent une communication active avec les commissions régionales des services publics et les dirigeants des districts d'eau locaux afin de diffuser des renseignements sur les menaces et des indicateurs de compromission en temps réel. Les services des travaux publics sont instamment priés de signaler immédiatement tout comportement anormal des appareils ou toute tentative d'accès non autorisé aux centres de réponse fédéraux.
L'ampleur croissante de ces incidents devrait intensifier les débats législatifs à Washington concernant les financements fédéraux pour la protection des infrastructures critiques, les obligations de cyber-résilience et les programmes d'assistance technique potentiels conçus pour protéger les services publics locaux contre des groupes de cybermenaces sophistiqués liés à des États étrangers.
Ce rapport d'information est basé sur des reportages originaux publiés par Michael Casey.
Source : Michael Casey